4ª edição do Seminário de Privacidade e Proteção de Dados abordou inteligência artificial, cibersegurança e gestão de terceiros
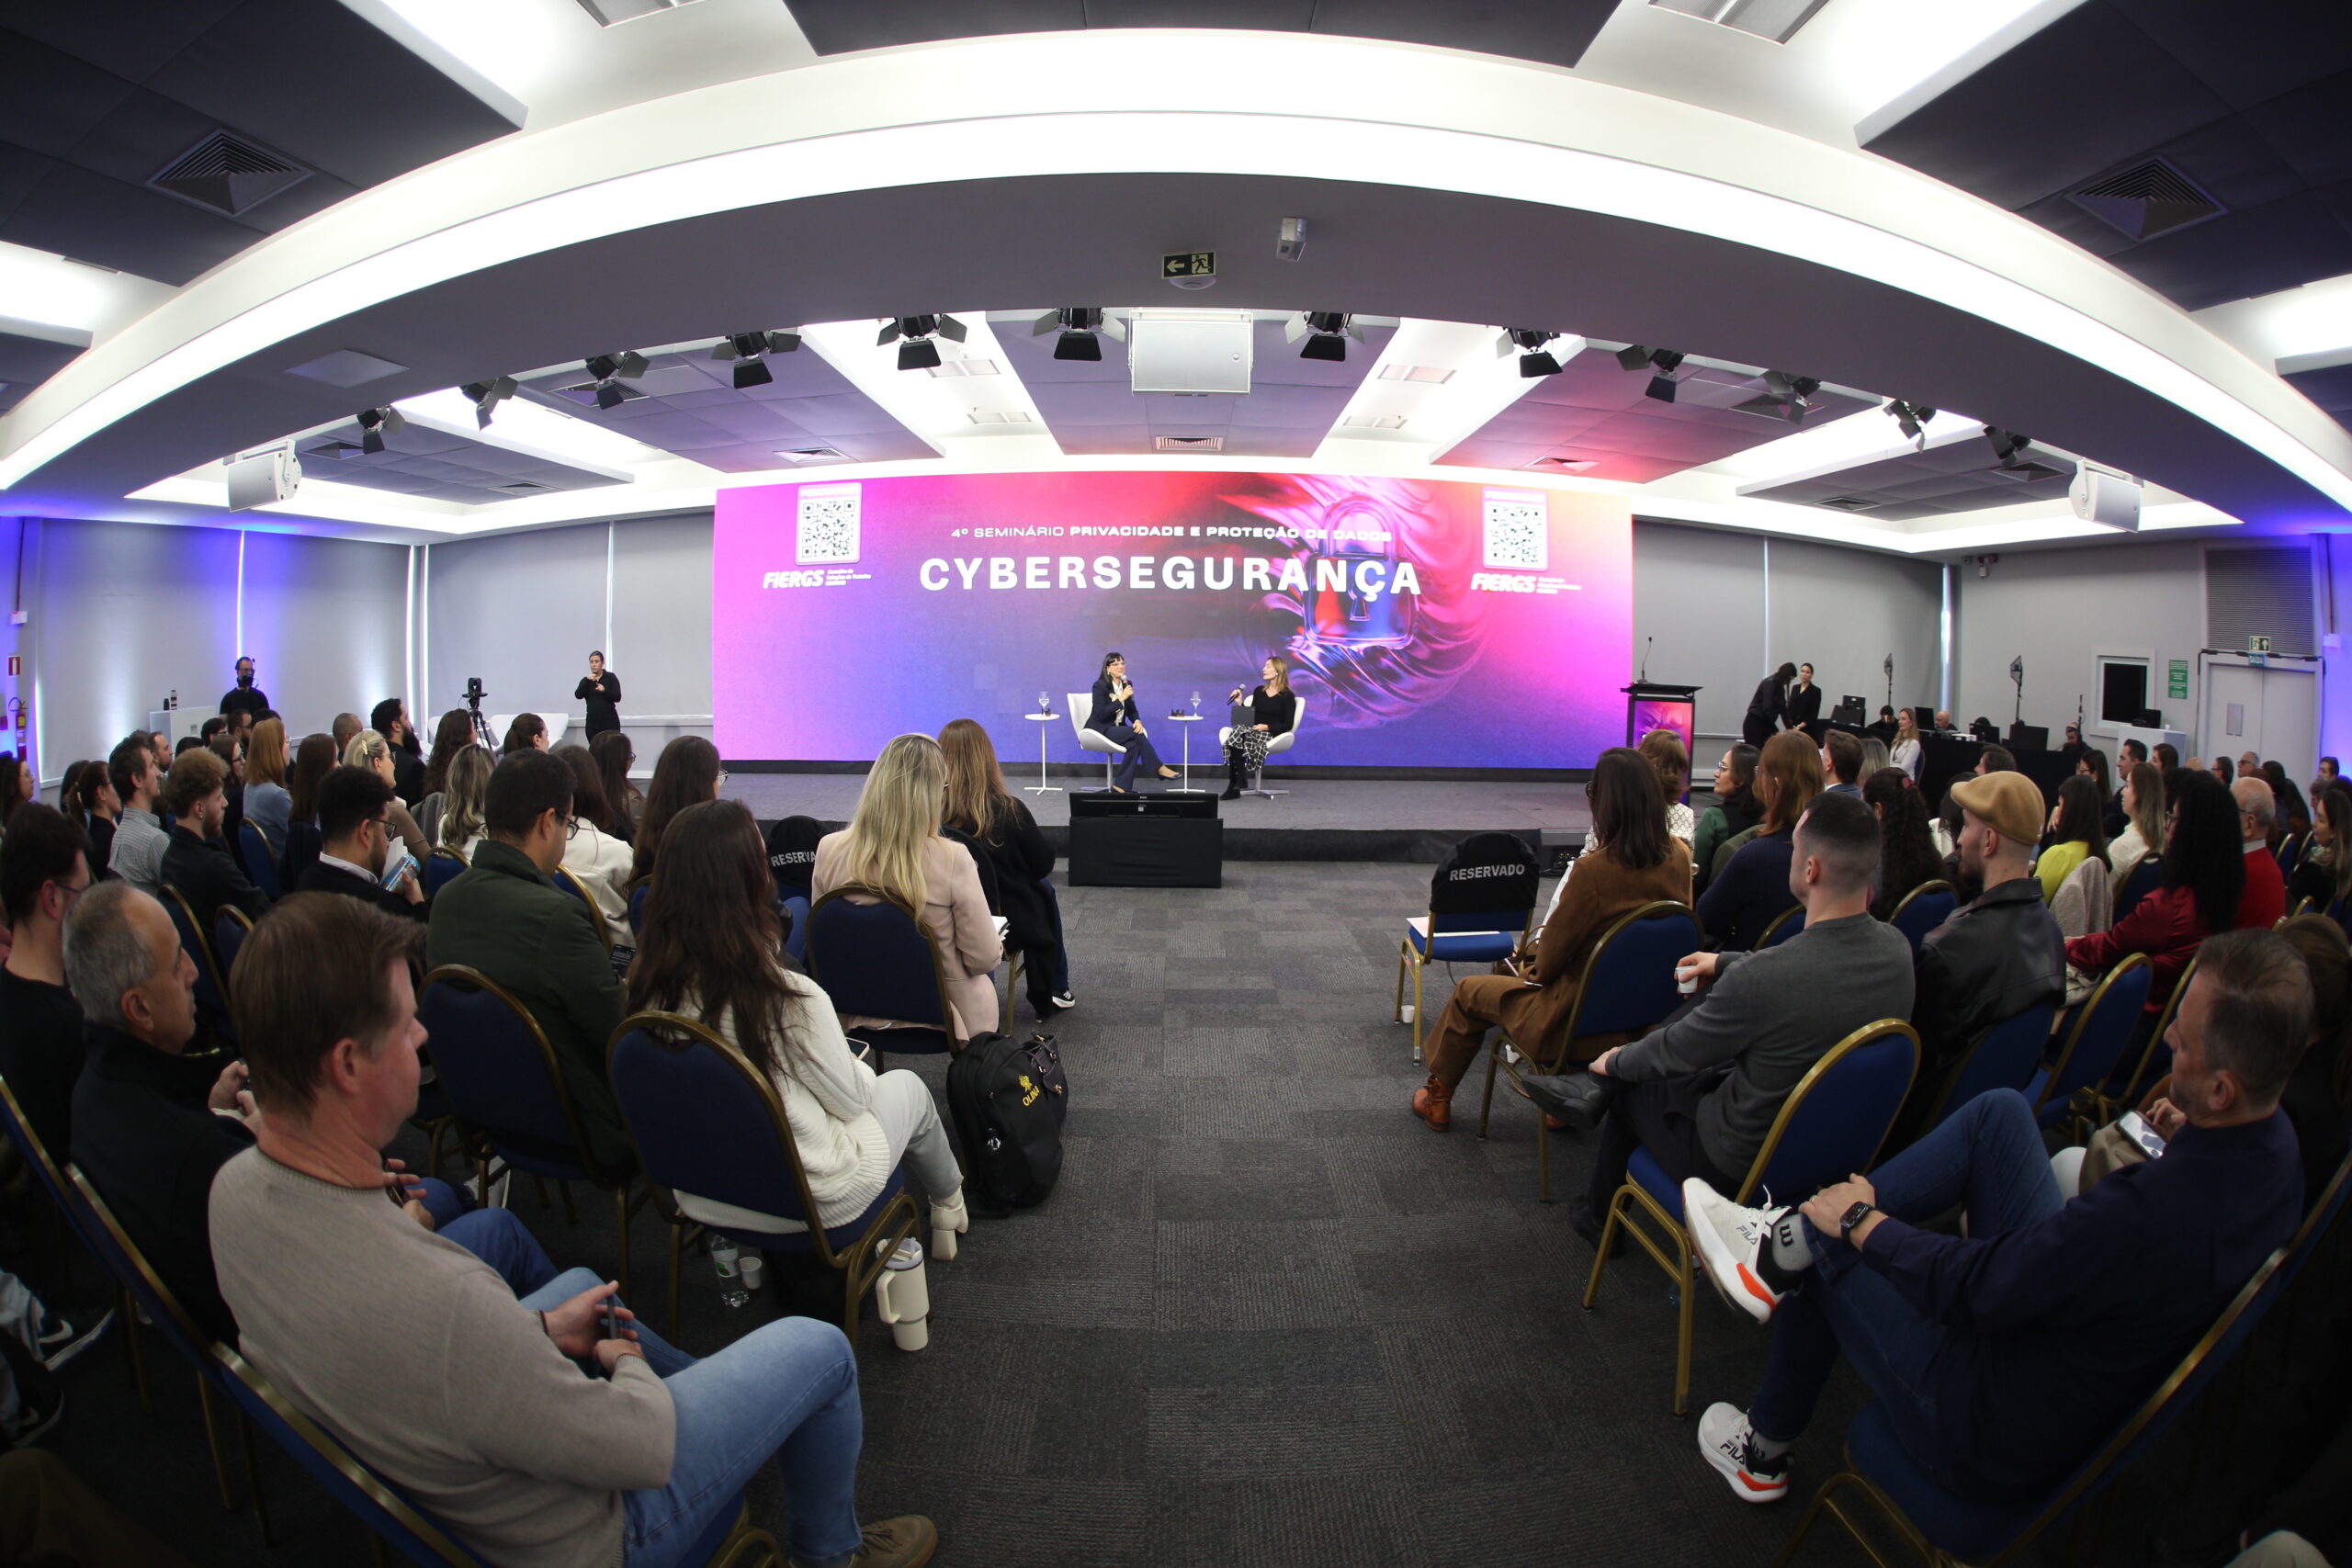
Especialistas e representantes do setor produtivo debateram, nesta terça-feira (15), na sede do Sistema FIERGS, tendências, riscos, desafios regulatórios e boas práticas na gestão de dados. Promovida pelo Sistema FIERGS, por meio do Conselho de Relações do Trabalho (Contrab), a quarta edição do Seminário de Privacidade e Proteção de Dados trouxe uma programação voltada à governança e ao uso responsável da Inteligência Artificial, à gestão de terceiros no contexto da proteção de dados e da conformidade regulatória, e à cibersegurança como elemento essencial para a proteção das informações e a continuidade dos negócios. O evento gratuito promoveu atualização, troca de experiências e reflexão sobre os caminhos para uma gestão mais segura, ética e alinhada às exigências do mundo digital.
Na abertura, o diretor do CIERGS e coordenador do Contrab, Guilherme Scozziero, afirmou que a transformação digital tem ampliado as oportunidades de inovação e crescimento para as organizações, mas também traz novos desafios relacionados à privacidade e à segurança da informação. “Este seminário consolida-se como um espaço essencial para o diálogo e o fortalecimento da prática de privacidade e proteção de dados no setor industrial”, disse, destacando que a proteção de dados deixou de ser apenas uma exigência legal e tornou-se um compromisso ético, estratégico e reputacional. O coordenador salientou ainda que os temas são acompanhados de forma permanente pelo Sistema FIERGS. “Que este seminário seja útil para que possamos seguir construindo ambientes mais seguros, éticos e transparentes, fortalecendo a confiança, a governança e a competitividade dos negócios”.
A CEO e sócia-fundadora da Peck Advogados, Patricia Peck Pinheiro, abordou a cibersegurança e os novos desafios do direito digital. A especialista em proteção de dados evidenciou um cenário preocupante, o qual definiu como um apagão de cibersegurança no país. Com o avanço da Inteligência Artificial, as violações de dados mais que dobraram no Brasil e, entre as empresas mais afetadas, o volume chegou a 206 incidentes por semana.
Neste contexto, Patricia defendeu a aplicação de regras “de baixo para cima”, ou seja, decisões a partir da base de uso, para garantir maior celeridade e impulsionar a inovação nos processos de segurança digital, assim como a criação de campanhas de conscientização.
IA E GESTÃO DE TERCEIROS
Na sequência, a especialista em gestão de riscos, LGPD e Segurança de Informação Thaís Carnieletto Muller e o diretor de governança e tecnologias digitais na Randoncorp, Leandro Andreatta Barros, debateram o impacto dos avanços da inteligência artificial no contexto da proteção de dados. Barros apresentou o programa Brain, que estrutura e coordena a utilização de IA na Randoncorp, com foco em escalabilidade, proteção intelectual, monetização e ROI (retorno sobre o investimento) competitivo. O diretor detalhou como o tema é abordado dentro da organização, que tem como objetivo operar como uma AI-datadriven enterprise até 2030. O termo faz referência a um modelo de gestão com decisões orientadas por dados, agentes integrados à operação, governança auditável e garantia de segurança e qualidade de dados no uso de IA.
Thaís trouxe como o novo cenário regulatório e tecnológico impacta a indústria gaúcha. Segundo a especialista, a questão não é mais a presença da IA nas empresas, mas sim a falta de visibilidade e controle sobre quais ferramentas são utilizadas, quais dados são enviados e quem é responsável. É preciso, segundo a doutora em Direito, avaliar a maturidade em governança de IA dentro das organizações.
Fechando a programação, a supervisora de serviços e pessoas da CMPC, Flavia Skilhan Lopes, o especialista em proteção de dados pessoais Newton Moraes e o advogado e especialista em TI Reges Bronzatti debateram a gestão de terceiros, etapa fundamental na conformidade da LGPD. Os especialistas compartilharam suas experiências e trajetórias, apresentando boas práticas para buscar melhor proteção àqueles que não estão dentro da organização.
Segundo Flavia, no contexto da gestão de terceiros, é essencial analisar os cenários de cada empresa para criar uma matriz de risco, permitindo uma tomada de decisões qualificadas. A estratégia permite a identificação de fornecedores que tratam de dados sensíveis da organização para guiar ações assertivas de gestão de dados. Para Bronzatti, é preciso compreender quais dados serão trocados entre o terceirizado e a empresa, a partir de uma análise prévia, para realizar uma avaliação e classificação com o objetivo de estabelecer o nível de risco da relação. Por fim, Moraes reafirmou a necessidade de contratos bem amarrados e com cláusulas efetivas, elaboradas com consciência da relação entre as empresas e os dados envolvidos, para reger as relações.
Fonte: manual-1789591746867