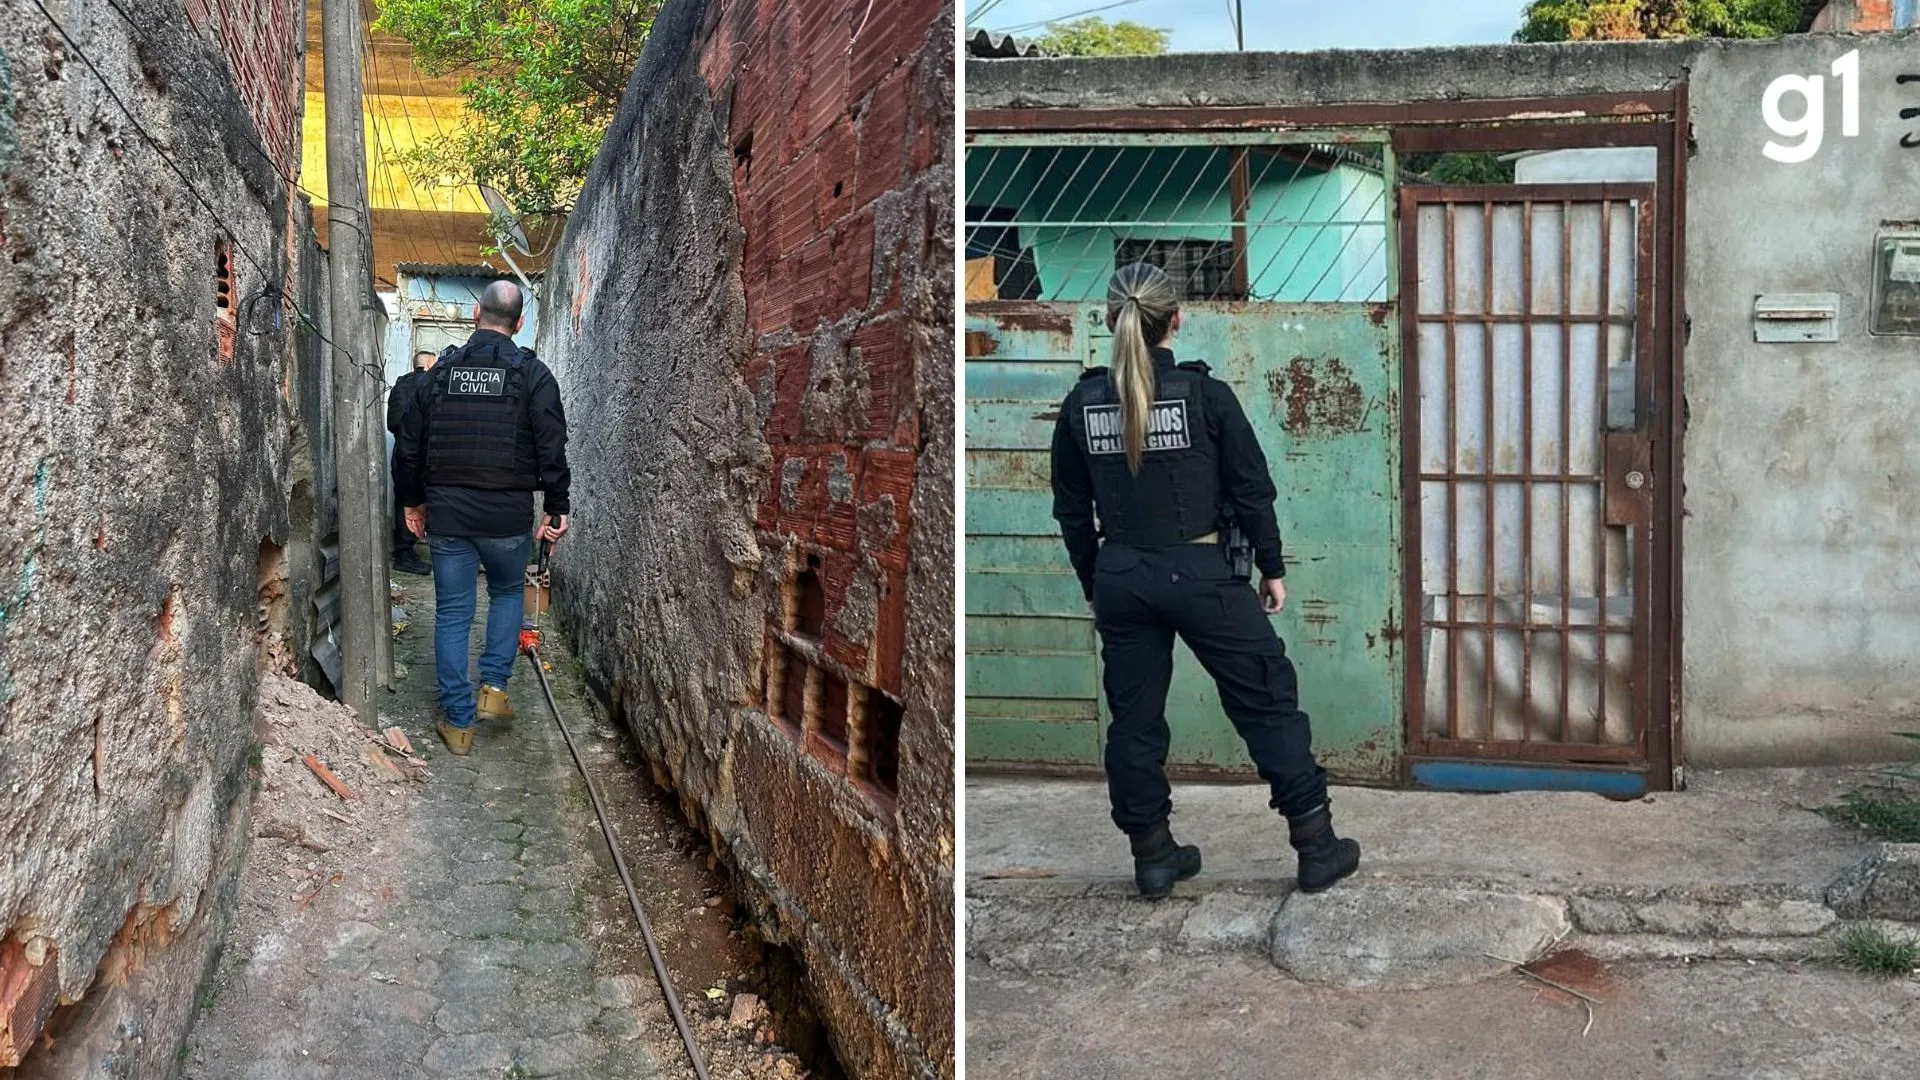
A Polícia Civil do Rio Grande do Sul deflagrou nesta quarta-feira (4) uma ampla operação com o objetivo de desarticular um grupo criminoso suspeito de invadir sistemas bancários por meio de fraudes telefônicas. Batizada de Operação Chave Mestra, a ação mobilizou agentes para cumprir dezenas de ordens judiciais em diferentes regiões do país, mirando alvos apontados como integrantes de uma rede especializada em crimes cibernéticos.
Até a última atualização desta reportagem, cinco pessoas haviam sido presas no âmbito da investigação conduzida pelas autoridades policiais. Os mandados expedidos pela Justiça abrangeram estados como Goiás, Paraná, Rio de Janeiro e o Distrito Federal, além de medidas cautelares voltadas ao bloqueio de contas bancárias e de criptoativos vinculados aos investigados.
Investigação aponta fraude após clonagem de linha telefônica
O caso teve início em dezembro de 2025, quando um funcionário de um banco de desenvolvimento com atuação no estado relatou que seu telefone celular parou de funcionar de forma repentina. Na mesma manhã do incidente, a linha foi transferida de maneira remota para um chip inserido em um aparelho operado pelos criminosos, manobra conhecida no meio digital como fraude de troca de chip.
Com o controle do número em mãos, o grupo passou a interceptar códigos de verificação enviados por mensagens de texto e conseguiu redefinir a senha da conta corporativa do funcionário. Segundo o inquérito policial, o invasor obteve acesso a arquivos internos sigilosos, que detalhavam a infraestrutura de tecnologia e segurança da instituição financeira afetada.
Tentativa de acesso a sistemas centrais e esquema nas operadoras
Durante o período em que manteve o controle sobre a credencial corporativa, o invasor utilizou um aplicativo de mensagens da empresa para contatar oito funcionários da área de tecnologia. O objetivo era solicitar privilégios elevados de acesso aos sistemas bancários centrais do banco, embora os pedidos tenham sido prontamente negados pela equipe interna.
A investigação revelou ainda a participação de um funcionário de uma operadora de telefonia no esquema criminoso, que teria viabilizado a troca ilícita do chip. Entre dezembro de 2025 e janeiro de 2026, esse profissional e um familiar teriam recebido cerca de R$ 44,7 mil em transferências via Pix por meio de uma pessoa jurídica ligada à rede de fraudes.
Movimentação milionária e ramificações da quadrilha
As autoridades apuraram que os suspeitos comercializavam serviços clandestinos voltados à manipulação de linhas telefônicas, acesso indevido a sistemas de operadoras e até mesmo a exclusão de registros de mandados de prisão. Para tentar despistar os investigadores, o grupo utilizava redes virtuais privadas estrangeiras e alternava constantemente o uso de chips em diversos aparelhos celulares.
A análise financeira conduzida ao longo do processo identificou movimentações atípicas que ultrapassam a marca de R$ 3,7 milhões nas contas dos principais investigados, além de depósitos em criptoativos avaliados em aproximadamente R$ 5 milhões. As diligências continuam para apurar todas as ramificações do grupo e identificar eventuais outros participantes envolvidos nas fraudes.